دولتها با نمایش تبلیغات آنلاین، افراد را با بدافزارهای جاسوسی «بدون کلیک» هک میکنند
واحد حقوق دیجیتال شواهدی پیدا کرد که نشان میدهد دهها دستگاه در سازمان رسانهای الجزیره پس از نمایش تبلیغات آنلاین مخرب، هک شدهاند.
پژوهشگران امنیتی در واحد حقوق دیجیتال «سیتیزن لب» (The Citizen Lab) میگویند سازندگان بدافزارهای جاسوسی دولتی با ارائه تبلیغات آنلاین مخرب، از شبکههای تبلیغاتی جهانی برای هدف قرار دادن و هک کردن دستگاهها سوءاستفاده میکنند.
یک گزارش جدید که روز پنجشنبه توسط این آزمایشگاه مستقر در دانشگاه تورنتو منتشر شد و به بررسی نظارت و سوءاستفادههای حقوق دیجیتال میپردازد، اعلام کرد که یک شرکت اسرائیلی به نام Discover-Tech به سازندگان ابزارهای جاسوسی اجازه میدهد از پلتفرم تبلیغاتی آن برای هدف قرار دادن افراد یا دستگاههای خاصی تقریباً در هر نقطه از جهان با بدافزارهایی استفاده کنند که قادرند اطلاعات آنها را بهطور نامحسوس به سرقت ببرند.
پژوهشگران میگویند شرکت Discover-Tech خود را به عنوان یک آژانس تبلیغاتی مشروع معرفی میکند، اما در عوض به عنوان «پلی میان ارائهدهندگان تبلیغات و اکوسیستم بدافزارهای جاسوسی مزدور» عمل میکند.
سیتیزن لب اعلام کرد که حداقل دو سازنده بدافزارهای جاسوسی بدون کلیک به نامهای Candiru و Bindecy از پلتفرم Discover-Tech برای هدف قرار دادن افراد استفاده کردهاند. هر دوی این سازندگان بدافزار جاسوسی، محصولاتی نظارتی ارائه میدهند که میتوانند بدون نیاز به باز کردن پیام یا کلیک روی لینک توسط قربانی، دستگاهها را آلوده کنند.
پژوهشگران دریافتند که یک حمله، حداقل ۴۵ کامپیوتر مبتنی بر سیستمعامل ویندوز را در سازمان رسانهای الجزیره تحت تأثیر قرار داده است. ظاهراً این دستگاهها در سالهای ۲۰۲۴ و ۲۰۲۵ از طریق بدافزار جاسوسی Candiru و پس از قرار گرفتن در معرض تبلیغات آنلاین حاوی کد مخرب، هک شدهاند.
سیتیزن لب اعلام کرد مشخص نیست کدام دولتها پشت این حملات بودهاند، اما این نخستین تأییدیه از حملات بدافزار جاسوسی دولتی «بدون کلیک» است که از طریق تبلیغات آنلاین انجام شده و بهطور بالقوه تعداد زیادی از دستگاهها را در سراسر جهان در معرض خطر هدفگیری و هک شدن قرار داده است.
بیل مارچاک، پژوهشگر ارشد سیتیزن لب، پیش از انتشار این گزارش گفت: «سروصدای زیادی درباره این موضوع وجود داشته که میتوان از تبلیغات آنلاین برای شناسایی و هک خودکار اهداف با دقت بالا استفاده کرد، اما اکنون برای نخستین بار، شواهد فنی ملموسی داریم که این فرآیند را در عمل نشان میدهند.»
هکرها مدتهاست به دنبال راههایی برای سوءاستفاده از دسترسی به شبکههای تبلیغاتی بودهاند، تا حدی به این دلیل که این شبکهها میتوانند تقریباً به هر دستگاه متصل به اینترنت در جهان دسترسی پیدا کنند. شبکههای تبلیغاتی به گونهای طراحی شدهاند که به تبلیغکنندگان کمک کنند انواع خاصی از افراد، دستگاهها و سازمانها را با تبلیغات مشخصی هدف قرار دهند، اما همچنین میتوان از آنها برای هدف قرار دادن افراد یا دستگاههای خاص با کدهای مخرب سوءاستفاده کرد.
اگرچه چنین حملاتی که اصطلاحاً «بدتبلیغاتی» (malvertising) نامیده میشوند جدید نیستند، اما استفاده از تبلیغات آنلاین برای اجازه دادن به بدافزارهای جاسوسی قدرتمند دولتی جهت هک بیسرصدا و پنهانی دستگاهها، یک تشدید نگرانکننده و قابلتوجه است.
متخصصان امنیت و حریم خصوصی سالهاست که افراد را تشویق میکنند تا مسدودکنندههای تبلیغات را نصب کنند تا از نمایش تبلیغات روی صفحهنمایش دسکتاپ و موبایل، از جمله درون برنامهها جلوگیری شود. اما فراگیر بودن تبلیغات آنلاین فرار کامل از چنگال این صنعت را دشوار کرده است.
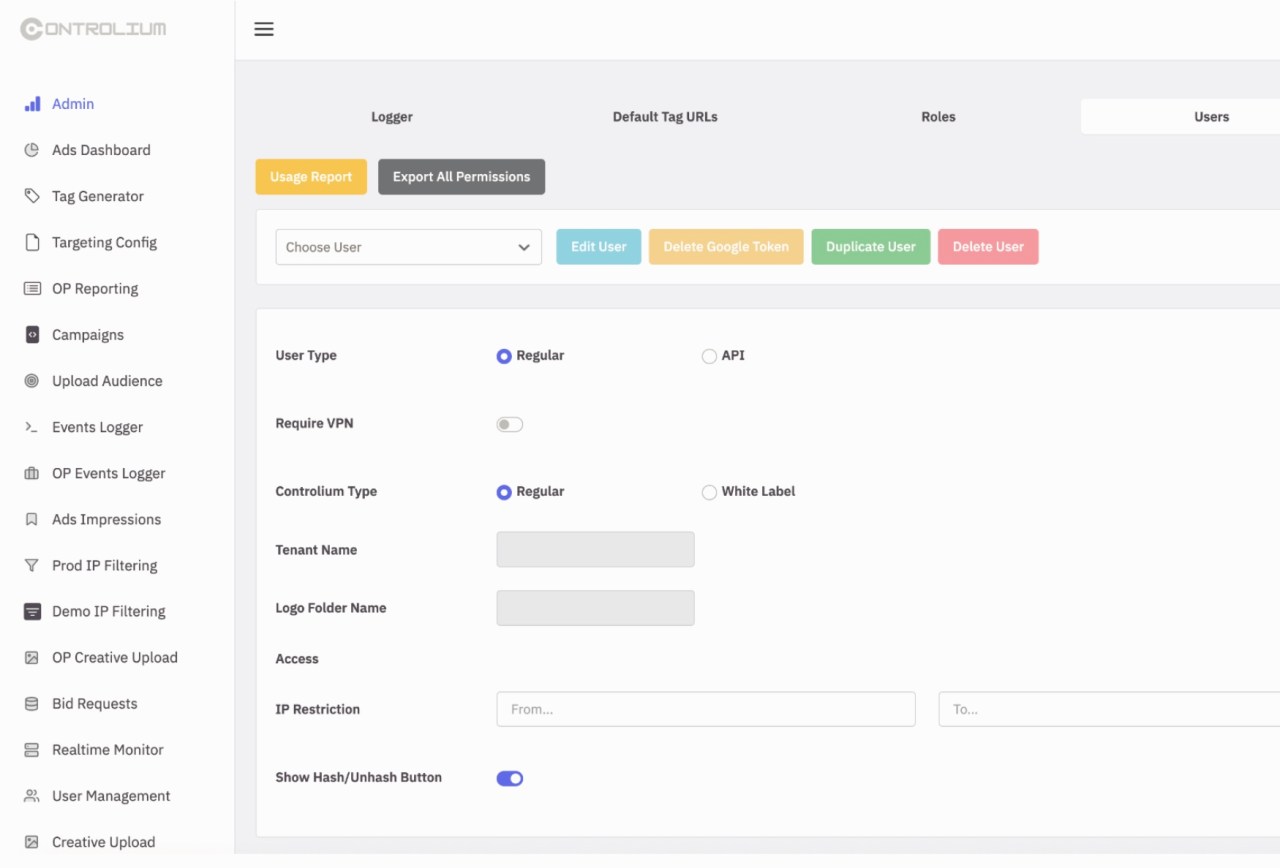
پژوهشگران گفتند که پلتفرم Discover-Tech (که این شرکت آن را Controlium مینامد)، بخشی از سورسکد خود را روی صفحات ورود به سیستم خود باز گذاشته بود و به پژوهشگران اجازه میداد تا بدون نیاز به ورود به سیستم، کنترلپنل مبتنی بر وب آن را بازسازی کنند. پژوهشگران میگویند این داشبورد وب «بهگونهای طراحی شده است که به آنها اجازه دهد محتوای مخرب را در کنار تبلیغات به کاربران هدفمند فردی ارسال کنند.»
سیتیزن لب همچنین دریافت که سایت Discover-Tech دارای بخشی با دسترسی عمومی است که به پژوهشگران اجازه میدهد حجم زیادی از رکوردهای ورود کاربران به داشبورد Controlium را بدون نیاز به رمز عبور دانلود کنند. برخی از جزئیات ورود به سیستم متعلق به حداقل دو کارمند شرکت سازنده بدافزار جاسوسی Candiru و همچنین برخی از کارکنان Bindecy بود.
پژوهشگران همچنین میلیاردها رکورد مناقصه تبلیغاتی (ad bidding) را پیدا کردند که روی وبسایت Discover-Tech رها شده بود؛ این رکوردها نشان میداد که تبلیغات این شرکت در فاصله ماههای مارس تا ژوئن ۲۰۲۶ در نهایت در دهها هزار اپلیکیشن موبایل و وبسایت نمایش داده شدهاند.
رکوردهای مناقصه نشان میدهند که این تبلیغات روی دستگاههای مورد استفاده ارتشها، دولتها، زیرساختهای حیاتی و آژانسهای سایبری ملی نمایش داده شدهاند. با این حال، مشخص نیست که آیا تبلیغات نمایشدادهشده منجر به نفوذ یا آلودگی شده است یا خیر.
پژوهشگران امنیتی در پلتفرم کیفیتی تبلیغات Confiant که برای این تحقیق با سیتیزن لب همکاری کرده بود، گفتند که آنها شواهدی پیدا کردهاند که نشان میدهد تبلیغات بالقوه مخرب به همین شکل روی دستگاههای موجود در شبکههای آژانس بینالمللی انرژی اتمی و دیوان کیفری بینالمللی نیز نمایش داده شده است.
بیل مارچاک از سیتیزن لب گفت که Discover-Tech «قطعا تنها نوک کوه یخ است» و از مردم خواست تا اقدامات دفاعی را انجام دهند.
مارچاک گفت: «اگر ممکن است بر اساس هویت یا کاری که انجام میدهید هدف قرار بگیرید، وقت آن رسیده است که ردیابی تبلیغات را در دستگاههای خود غیرفعال کنید یا حتی تبلیغات را بهطور کامل مسدود کنید.»
الجزیره به درخواست برای اظهارنظر درباره این هکها پاسخ نداد. شرکت Discover-Tech نیز پاسخی نداد و امکان دسترسی به شرکت Integrity Labs (سازنده Candiru) برای دریافت نظر فراهم نشد.
نظر مهندس بهمن آبادی: سوءاستفاده از شبکههای تبلیغاتی جهانی برای تزریق بدافزارهای جاسوسی بدون کلیک، نشان میدهد که اکوسیستم پیچیده AdTech به تهدیدی امنیتی تبدیل شده است. به عنوان توسعهدهنده، باید بپذیریم که ابزارهای مسدودسازی تبلیغات (Ad Blockers) دیگر صرفاً برای راحتی نیستند، بلکه یک لایه دفاعی ضروری برای مقابله با این بردارهای حمله پنهان محسوب میشوند.